
重點摘要:中小企業的資安不是「買一套防毒就好」,而是老闆要負責的經營風險管理:先盤點資產、管好帳號、做好更新與備份、訓練員工、建立應變計畫。
數位發展部資通安全署於 2026 年發布「中小企業基本資安防護指引」,以帳號管理、設備與資料管理、資安意識培訓三大面向、16 項檢核點,提供企業低成本的起步做法。
本文以老闆視角整理企業資安的法規背景、16 項資安檢核、預算分配、90 天行動計畫與事件應變流程,讓你知道先做什麼、做到什麼程度才夠。
「我們公司這麼小,駭客怎麼會看上我們?」這是顧問最常聽到的一句話。但現實是,攻擊者通常不是挑公司大小,而是挑「門有沒有鎖好」:沒更新的系統、共用的密碼、沒有多因素驗證的信箱、沒有離線備份的檔案伺服器。只要一個員工點錯連結,整間公司的報價單、客戶資料、會計帳可能在一夜之間被加密,或者一筆貨款被騙匯到假帳戶。
更麻煩的是,資安事件的衝擊往往不只在 IT。出貨停擺、客戶要求說明、個資外洩需要通知當事人、往來銀行與大客戶要求提出改善報告,每一項都會落在老闆身上。這篇文章不談艱深技術,而是把企業資安拆成老闆可以決策、可以分派、可以追蹤的管理項目。
為什麼中小企業的資安風險越來越高?
從國際與國內的公開資料來看,有三個趨勢值得中小企業老闆注意。
第一,攻擊越來越「便宜」。美國聯邦調查局網路犯罪投訴中心(FBI IC3)的 2025 年報告顯示,當年度收到 1,008,597 件投訴、通報損失約 208.77 億美元,其中「網路釣魚與偽冒」是投訴件數最多的類型,商業電子郵件詐騙(BEC)通報損失約 30.5 億美元。報告也指出,生成式 AI 讓詐騙郵件更容易寫得像真的。
第二,弱點被利用的速度更快。Verizon《2026 資料外洩調查報告》(DBIR)指出,「利用系統弱點」首度超越「竊取帳密」,成為最主要的入侵起點,約占外洩事件的 31%;第三方(供應商、合作夥伴)涉入的外洩事件比例也達 48%。這代表「沒有及時更新」與「供應鏈中最弱的那一環」,都可能成為破口。
第三,主管機關開始把焦點放在中小企業。資安署於 2026 年陸續推出中小企業資安諮詢服務、「中小企業基本資安防護指引」與「資安事件應變處理行動指引」,並明確表示資安治理不再只是資訊部門的責任,而是經營決策階層的核心治理責任。
如果你對資安的基本概念還不熟,可以先讀資訊安全是什麼,再回來看本文的實作清單。
企業資安和法規有什麼關係?老闆要知道的 3 部法規
很多中小企業以為資安只是技術問題,其實已經和法規、合約責任緊密相連。以下三部法規是最常被問到的:
| 法規 | 和中小企業的關係 | 老闆要做的事 |
|---|---|---|
| 資通安全管理法 | 2025 年 9 月 24 日修正公布、行政院定自 2025 年 12 月 1 日施行,主管機關為數位發展部。主要規範公務機關與特定非公務機關(如關鍵基礎設施提供者、公營事業等),一般中小企業多非直接適用對象 | 若你是政府機關或關鍵基礎設施業者的供應商,合約可能要求配合資安規範,需事先確認 |
| 個人資料保護法 | 只要蒐集客戶、員工個資就適用。發生個資被竊取、洩漏等事故,應通知當事人;非公務機關違反安全維護義務,依現行條文可處罰鍰,情節重大者最高可達新台幣 1,500 萬元 | 盤點個資存放位置、設定存取權限、建立外洩通知流程 |
| 客戶與供應鏈合約 | 大型客戶常在採購合約或供應商稽核中要求資安措施、事件通報時限 | 檢查合約中的資安條款,評估是否做得到 |
補充說明:《個人資料保護法》已於 2025 年 11 月 11 日修正公布部分條文,包括個資事故通報主管機關、設置個人資料保護委員會等,修正條文施行日期由行政院另定,相關子法仍在研訂中,實際義務與時程請依個人資料保護委員會籌備處最新公告為準。法規適用涉及個案事實,個案請諮詢律師。
資安防護從哪裡開始?先做資產盤點與風險排序
「先買什麼設備?」是錯誤的第一個問題。正確的第一步是搞清楚:公司有哪些東西值得保護?被破壞了會造成多大損失?
資產盤點 5 大類
- 帳號:公司信箱、雲端硬碟、網路銀行、電商後台、社群粉專、網域與主機管理帳號。
- 設備:電腦、筆電、手機、伺服器、NAS、網路設備、印表機、監視器。
- 資料:客戶名單、報價與成本、設計圖、合約、員工個資、會計帳。
- 系統:ERP、會計軟體、官網、POS、雲端服務。
- 外部關係:IT 外包商、雲端服務商、可遠端連入的廠商。
用簡單公式排優先順序
資安資源有限,必須排序。一個中小企業可以使用的簡化風險評分方法:
風險分數 = 發生可能性(1~5 分)× 衝擊程度(1~5 分)
例如:「會計人員的信箱被盜,攻擊者冒充供應商要求改匯款帳號」,發生可能性 4 分、衝擊 5 分,風險分數 20 分,應優先處理;「辦公室印表機預設密碼未改」,可能性 3 分、衝擊 2 分,風險分數 6 分,可排在後面。把分數 15 分以上的項目列為第一季必做,就有了清楚的資安防護路線。
資安檢核怎麼做?資安署 16 項中小企業檢核點
資安署發布的「中小企業基本資安防護指引」附有自檢表,從三個面向列出 16 項基礎檢核點。以下依官方新聞稿整理,並加上顧問建議的落實方式,你可以直接拿來做第一次資安檢核:
| 面向 | 檢核點 | 落實建議 |
|---|---|---|
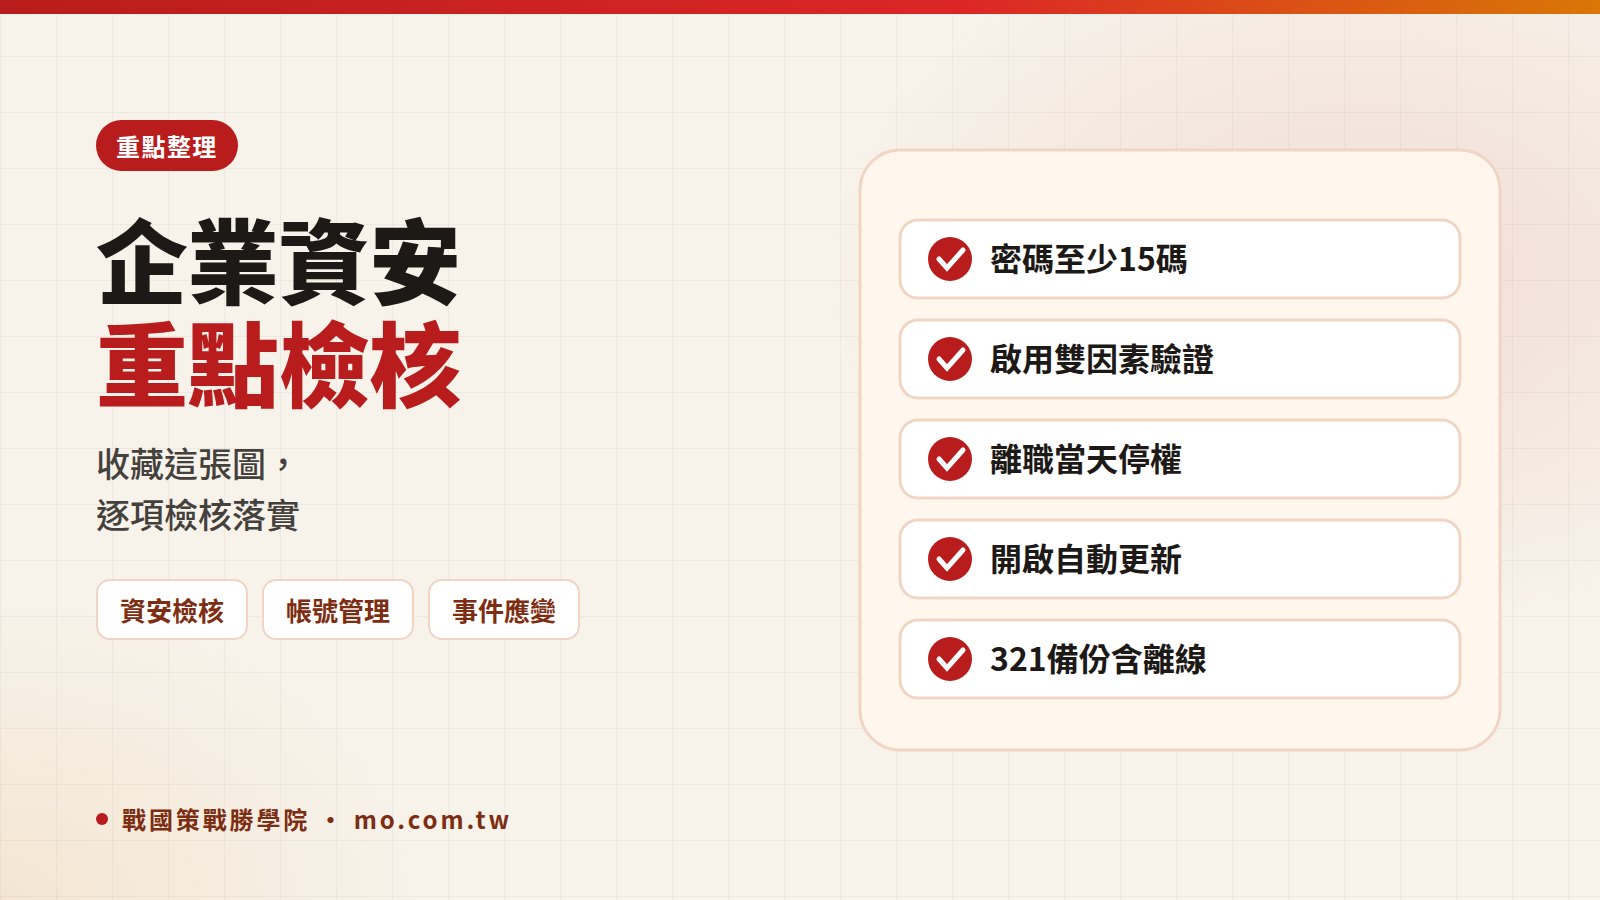
| 帳號管理 | 1. 密碼至少 15 碼 | 改用好記的長句子,搭配密碼管理工具 |
| 2. 每組帳號使用不同密碼 | 避免一組密碼外洩,所有系統一起淪陷 | |
| 3. 重要帳號啟用雙因素驗證 | 信箱、網銀、雲端硬碟、網域管理優先 | |
| 4. 禁止多人共用帳號 | 每人獨立帳號,才能追查是誰操作 | |
| 5. 員工離職當天停用帳號 | 把停權寫進離職手續的簽核關卡 | |
| 設備與資料管理 | 6. 作業系統啟用自動更新 | 由專人每月確認更新狀態 |
| 7. 常用軟體啟用自動更新 | 瀏覽器、通訊軟體、辦公軟體都要納入 | |
| 8. 安裝防毒軟體並定期掃描 | 確認授權未過期、病毒碼有更新 | |
| 9. 實施 3-2-1 備份原則 | 3 份資料、2 種媒介、1 份異地 | |
| 10. 備份存放於 2 種不同媒介 | 例如 NAS 加雲端或外接硬碟 | |
| 11. 至少 1 份異地備份 | 避免火災、水災同時毀損 | |
| 12. 至少 1 份離線備份 | 勒索軟體加密不到的備份才是最後防線 | |
| 13. 變更設備預設密碼 | 路由器、NAS、監視器、印表機都要改 | |
| 資安意識培訓 | 14. 識別釣魚郵件特徵 | 涉及金流的請求一律電話回撥確認 |
| 15. 建立資安事件應變計畫 | 明定誰判斷、誰通報、誰對外說明 | |
| 16. 註冊 TWCERT/CC 會員 | 免費接收資安威脅警訊 |
建議做法:第一次檢核時,每一項只標「已做到、部分做到、未做到」三種狀態,再把「未做到」的項目按前一節的風險分數排序。不必追求一次滿分,但要每季重新檢核一次,追蹤改善進度。備份的細節做法,可以延伸閱讀企業資料備份策略與 3-2-1 原則。
企業資安預算怎麼編?老闆的投資優先順序
中小企業最常見的兩種極端,一種是完全不編資安預算,另一種是被推銷買了昂貴設備卻沒人會設定。比較穩健的做法是依「效益與成本比」排序:
- 幾乎零成本、效益最高:啟用多因素驗證、停用共用帳號、更改預設密碼、開啟自動更新、建立離職停權流程。
- 小額投資、效益高:密碼管理工具、離線或不可變更的備份、端點防護軟體、郵件過濾服務。
- 中度投資:防火牆與網路區隔、集中式帳號管理、定期弱點掃描、員工資安教育訓練與演練。
- 進階投資:委外資安監控、滲透測試、取得資安管理系統相關驗證(依客戶要求評估)。
評估資安投資時,可以用「預期損失」的概念向管理層說明:年度預期損失 = 單次事件損失 × 一年內發生機率。假設某貿易公司評估一次勒索軟體事件會造成停工、復原與商譽損失合計 300 萬元,估計每年發生機率 10%,則年度預期損失為 30 萬元;若一年花 10 萬元做好備份與端點防護,能把發生機率或損失大幅降低,這筆投資就很容易說服股東。數字要用自家實際狀況估算,這個公式的價值在於讓資安討論從「感覺」變成「可比較的數字」。
如果公司沒有內部資安人力,可以考慮委外。挑選與合作方式可參考資安顧問是什麼與IT 外包與資訊委外指南。
資安防護 90 天行動計畫:中小企業的落地路線
把資安工作拆成 90 天,比喊口號實際得多。以下是顧問常用的三階段路線:
| 階段 | 重點工作 | 完成標準 |
|---|---|---|
| 第 1~30 天:止血 | 資產盤點、重要帳號啟用雙因素驗證、停用共用與離職帳號、變更預設密碼、確認備份是否可還原 | 重要帳號清單完成、雙因素驗證覆蓋率達 100%、完成一次備份還原測試 |
| 第 31~60 天:補強 | 建立 3-2-1 備份含離線備份、全面啟用自動更新、導入密碼管理、建立權限申請與審核流程 | 每台設備更新狀態可查、權限申請有紀錄 |
| 第 61~90 天:制度化 | 全員資安教育訓練、社交工程演練、撰寫資安事件應變計畫、與 IT 廠商確認通報窗口 | 應變計畫經老闆核可、完成一次桌上演練 |
每個階段都要指定負責人與完成期限,並在主管會議中追蹤。資安工作最怕「大家都知道重要,但沒有人負責」。
發生資安事件怎麼辦?資安署四階段應變流程
資安署 2026 年 7 月 31 日發布的「資安事件應變處理行動指引」,針對中小企業常見的設備受感染異常、帳號被盜、網路釣魚、商業支付詐欺、勒索軟體攻擊、阻斷服務(DDoS)攻擊等六大情境,提供非技術人員也能執行的應變步驟,並把應變程序分為四個階段:
- 準備階段:盤點資產、建立應變小組與聯絡名單、事先準備檢核清單與聲明稿範本。
- 偵測與應變處理:發現異常時啟動內部通報、判斷事件等級;設備疑似遭入侵時,優先斷網隔離,避免直接關機造成數位跡證流失。
- 通報與外部溝通:依需要向 TWCERT/CC 通報、聯繫 IT 廠商與相關機關,並對客戶、員工做一致的對外說明。
- 復原與持續改善:從備份復原系統、找出根本原因、強化防禦,並更新應變計畫。
依相關報導,指引也提出應變里程碑的建議時限,例如發現異常後盡速完成內部初步通報、並在短時間內陳報管理階層啟動應變小組;涉及匯款詐欺的案件,越早聯繫銀行越有機會攔阻款項。實際建議時限請以資安署公布的指引原文為準。
企業可以向誰求助?
- TWCERT/CC 台灣電腦網路危機處理暨協調中心:在數位發展部指導下提供企業資安事件通報、情資分享與免費諮詢,企業可透過官網通報系統填寫聯絡資訊與事件描述。
- 經濟部中小及新創企業署馬上辦服務中心:已與資安署合作提供中小企業資安諮詢服務。
- 165 反詐騙諮詢專線:遇到疑似匯款詐騙時,可撥打 165 諮詢或報案。
勒索軟體是最常讓中小企業停擺的事件類型,詳細的預防與中毒處理步驟,請參考勒索軟體防範與中毒處理;員工被騙的手法與演練方式,請參考社交工程攻擊與釣魚郵件演練。
企業資安常見錯誤與對策
- 錯誤一:以為有防毒就安全。防毒只是其中一層,帳號被盜、詐騙匯款、備份失效都不是防毒能擋的。對策:用 16 項檢核點做全面盤點。
- 錯誤二:老闆的帳號權限最大、保護最弱。老闆常為了方便不開多因素驗證,卻擁有網銀與所有系統權限。對策:老闆帶頭啟用,並把高權限帳號與日常帳號分開。
- 錯誤三:備份從來沒有還原測試過。真正出事才發現備份不完整或也被加密。對策:每季至少做一次還原測試並留下紀錄。
- 錯誤四:IT 外包商擁有永久的遠端連線權限。對策:遠端連線改為需要時開通、用完關閉,並在合約中約定資安責任與通報義務。
- 錯誤五:資安教育訓練只在新人報到時做一次。對策:每年至少一次全員訓練,搭配演練與案例分享。
- 錯誤六:出事後先封鎖消息。對策:事先決定對外說明的權責與流程,涉及個資時依法通知當事人,個案請諮詢律師。
用管理王系統落實資安管理制度
資安有一大半是「管理制度有沒有被執行」。管理王是一站式企業 AI 管理系統,並非防毒或資安防護產品,但可以協助把本文的資安檢核與管理流程制度化:
- 教育訓練與新人訓練系統:把資安守則、釣魚郵件辨識、密碼與帳號規範做成課程,新人報到即完成必修,老員工每年複訓,並保留完訓紀錄。
- 任務排程:把「每月確認系統更新」、「每季備份還原測試」、「每季 16 項資安檢核」設成週期性任務,自動指派給負責人,避免靠記憶。
- 簽核流程自訂:把系統權限申請、離職帳號停用、異常匯款確認設計成簽核關卡,讓每一次權限變動都有紀錄可查。
- 合約管理與合約到期提醒:集中管理 IT 外包、雲端服務、防毒授權等合約,在到期前提醒續約或重新評估,避免授權過期而防護中斷。
企業資安常見問題
中小企業做資安,最少要做哪些事?
建議從資安署 16 項檢核點中最基本的開始:重要帳號啟用雙因素驗證、不共用帳號、離職當天停權、開啟自動更新、建立含離線備份的 3-2-1 備份,以及訓練員工辨識釣魚郵件。這些項目多半不需要大額投資,卻能擋下大部分常見攻擊。
我們公司需要遵守資通安全管理法嗎?
資通安全管理法主要規範公務機關與特定非公務機關,一般中小企業多不是直接適用對象。但若你是政府機關或關鍵基礎設施業者的委外廠商,合約中可能要求配合相關資安規範。是否適用請依主管機關最新公告與個案事實判斷,必要時諮詢律師。
資安檢核多久做一次比較合適?
建議每季做一次 16 項自我檢核,每年做一次較完整的資安健檢或外部檢測;當公司導入新系統、更換 IT 廠商或發生資安事件後,也應立即重新檢核。
發現電腦中毒,第一步該做什麼?
先拔網路線或關閉無線網路,把設備與公司網路隔離,不要急著關機或重灌,以保留調查跡證;接著依應變計畫通報內部負責人與 IT 廠商,必要時向 TWCERT/CC 通報。
資安防護一定要請資安顧問嗎?
不一定。基本的帳號、更新、備份與教育訓練,企業內部就能推動;但若涉及網路架構設計、弱點掃描、事件鑑識或客戶要求的驗證,建議找專業的資安顧問或廠商協助。
個資外洩一定要通知客戶嗎?
依現行《個人資料保護法》第 12 條,個人資料被竊取、竄改、毀損、滅失或洩漏時,應通知當事人;2025 年修正條文另增訂一定範圍的事故須通報主管機關,施行日期依行政院公告為準。個案請諮詢律師。
結論:企業資安是老闆的經營決策,不是 IT 的技術問題
資安 做得好不好,不在於買了多少設備,而在於老闆是否把它當成經營風險來管理。先盤點資產、用風險分數排序,再依資安署 16 項資安檢核點補齊帳號、設備、備份與員工意識的缺口,用 90 天行動計畫逐步落實,最後建立事件應變流程並每年演練。企業資安防護沒有一勞永逸,但只要制度化地持續做,就能把被攻擊的機率與損失降到可控範圍。想看更多資訊管理主題,請參考中小企業資訊管理總覽。
讓全員都有資安意識:戰國策戰勝學院企業內訓
多數資安事件的起點是人,而不是機器。戰國策戰勝學院自 2000 年起深耕企業培訓,企業內訓可以依企業的產業特性與實際流程,為主管與員工規劃客製化課程,例如主管的資安治理責任、員工的釣魚郵件與詐騙辨識、權限與資料管理守則等,讓資安規範真正被理解與執行。若企業需要從制度面建立資安管理流程與權責分工,也可透過顧問輔導服務進行診斷與規劃。
想把資訊系統與資安一次規劃到位?
戰國策戰勝學院提供企業顧問輔導與企業內訓,從制度規劃、流程改善到主管培訓,協助企業把管理做對、做出成果。
戰國策戰勝學院|mo.com.tw|免付費專線 0800-003-191|LINE ID:@119m|顧問輔導服務|企業內訓服務
資料來源:數位發展部資通安全署 中小企業基本資安防護指引新聞稿、資安署攜手中企署與資安院打造中小企業資安防護體系、中央社 資安署推資安事件應變指引、資安人 資安事件應變處理行動指引報導、法源法律網 總統令修正資通安全管理法、全國法規資料庫 個人資料保護法、個人資料保護委員會籌備處、TWCERT/CC 企業資安事件通報窗口、FBI IC3 2025 Internet Crime Report、Verizon 2026 DBIR 新聞稿